

В Pixel устранена критическая уязвимость, позволяющая незаметные атаки без участия пользователя
Опасная уязвимость в смартфонах Pixel
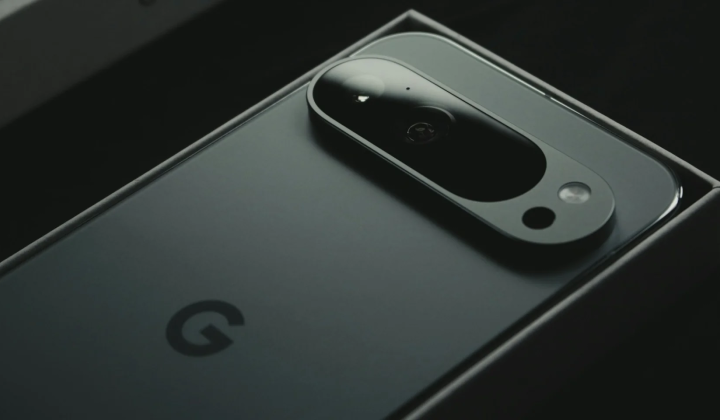
Как сообщает НВ — Техно: Google исправила серьезную уязвимость CVE-2026-58704, обнаруженную в смартфонах Pixel, которая использовалась в ограниченных целевых кибератаках. Эта уязвимость позволяла хакерам получать доступ к устройству без какого-либо взаимодействия со стороны владельца - так называемые zero-click атаки. Проблема находилась в модеме Pixel, отвечающем за подключение к сети.
Опасности и советы по безопасности
Хотя модем функционирует в изолированной среде, известной как «песочница», злоумышленникам удавалось обходить эти ограничения и проникать в другие части системы смартфона. Подобные уязвимости часто применяются разработчиками шпионских программ, которые продаются правительствам и службам безопасности. Google не раскрыла информацию о том, кто стоит за этими атаками. Подробности о проблеме и ее эксплуатации были опубликованы на сайте TechCrunch.
Этот инцидент еще раз подчеркивает важность своевременного обновления мобильных устройств, особенно в условиях роста числа сложных киберугроз. Владельцам Pixel рекомендовано как можно скорее установить последние патчи безопасности, чтобы защитить личные данные и предотвратить возможные взломы. Поддержание высокого уровня защиты смартфонов способствует укреплению доверия пользователей к бренду и безопасности их данных.
В условиях растущих киберугроз, таких как уязвимость в устройствах Pixel, стоит обратить внимание на другие потенциальные риски. Например, количество вредоносных push-уведомлений на платформе Android возросло в три раза. Это подчеркивает необходимость внимательного подхода к безопасности мобильных устройств. Узнайте больше о текущей ситуации с угрозами на Android в нашей статье о увеличении вредоносных уведомлений.

Читайте также