

Атака программ-вымогателей на Университет Вандербильта: украдены данные свыше миллиона человек
Информация более миллиона пользователей оказалась под угрозой
Как сообщает НВ — Техно: В США злоумышленники получили доступ к личным данным студентов и преподавателей известного учебного заведения.
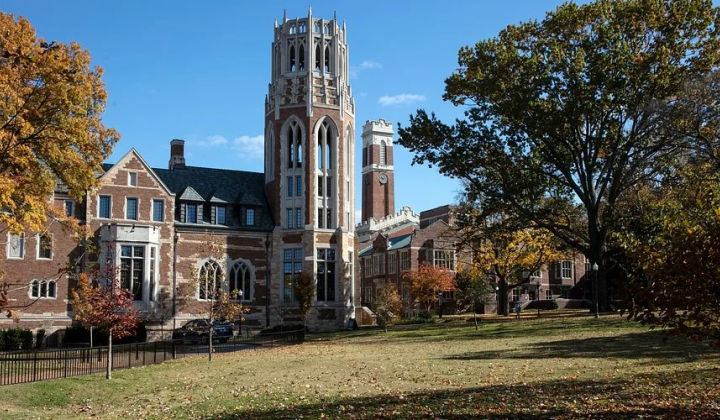
В понедельник, 10 ноября, Университет Вандербильта подвергся серьезной атаке с помощью программы-вымогателя, в результате которой были похищены сведения более миллиона человек, связанных с университетом. Ответственность за инцидент взял на себя хакер под псевдонимом BYOD. В ответ на случившееся администрация призвала всех студентов и сотрудников немедленно отключить свои устройства от локальной сети Wi-Fi и принять меры для защиты информации.
Действия университета и реакция сообщества
Декан Музыкальной школы Блера, Мелисса Роуз, обратилась к студентам после 10 утра по местному времени, подчеркнув важность соблюдения установленных протоколов безопасности:
"Все придерживаются процедур VU и ждут дальнейших указаний. Пока просим воздержаться от подключения к сети до получения дополнительной информации."
Студенты сообщали о внезапном появлении на рабочих столах множества копий файла с инструкциями злоумышленников и всплывающих окон. Некоторые преподаватели отменили занятия, однако администрация университета заявила, что занятия продолжаются по расписанию.
Представители учебного заведения настоятельно рекомендовали не пытаться самостоятельно устранять проблему или исследовать ее причины, а сразу же выключить устройства, чтобы избежать дальнейших рисков. По сообщениям, у некоторых пользователей файлы были зашифрованы с расширением '.byod', а другие потеряли доступ к своим исследовательским материалам и были вынуждены обращаться к личным резервным копиям.
Хакер BYOD опубликовал требования выкупа на платформе Ransomware.live, утверждая, что у него есть более миллиона номеров социального страхования, полные имена, электронные адреса, телефоны и записи, касающиеся студентов и сотрудников. Политика BYOD (Bring Your Own Device) позволяет использовать личные устройства для доступа к корпоративным сетям, что делает университеты и медицинские учреждения привлекательными целями для программ-вымогателей из-за большого объема чувствительной информации и высокой стоимости простоя.
Стоит отметить, что недавно японская компания SEGA также столкнулась с утечкой данных - более 2,1 миллиона электронных адресов оказались скомпрометированы после взлома сервиса рассылок ARARA Message. В общей сложности было похищено 2 196 044 адреса, получавшие рассылки SEGA и SEGA FAVE, из которых 92 273 содержали данные, связанные с доставкой писем.
- Рассылки осуществлялись с 2 июля по 28 октября 2025 года;
- Темы писем включали Tokyo Game Show 2026 и аркадные игры CHUNITHM, ONGEKI и maimai.
Эти случаи демонстрируют растущую опасность киберугроз для образовательных учреждений, где хранится большое количество конфиденциальной информации. Утечка данных может привести не только к нарушению приватности, но и к серьезным финансовым потерям для студентов и преподавателей. В то же время такие инциденты стимулируют пересмотр и ужесточение политики безопасности в университетах, чтобы улучшить защиту данных и предотвратить подобные атаки в будущем.
Для российских университетов и образовательных организаций важно учитывать эти примеры, усиливая собственные меры кибербезопасности и обучая персонал методам защиты от современных угроз.
В условиях растущей угрозы кибератак, случаи, подобные инциденту в Университете Вандербильта, становятся все более распространенными. Недавний взлом облачного сервиса ConnectWise, в результате которого были похищены данные более 2250 компаний, подчеркивает важность защиты информации. Для более детального анализа ситуации и возможных последствий, можно ознакомиться с подобными атаками на бизнес-структуры.

Читайте также