

Університет Вандербільта зазнав атаки програми-вимагача, викрадено дані понад мільйона осіб
Понад мільйон користувачів
Як повідомляє НВ — Техно: Хакери викрали дані студентів і викладачів університету в США.
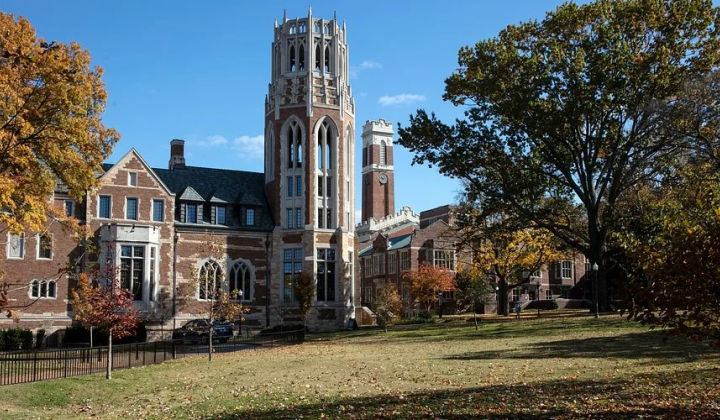
Університет Вандербільта в США зазнав атаки програми-вимагача, внаслідок якої були викрадені дані понад мільйона осіб, пов'язаних з університетом. Атака сталася в понеділок, 10 листопада, і зловмисник під псевдонімом BYOD взяв на себе відповідальність за цей інцидент. Університет закликав студентів і викладачів відключити свої пристрої від локального Wi-Fi та вжити заходів безпеки.
Реакція університету
Декан Музичної школи Блера Мелісса Роуз звернулася до студентів після 10:00 ранку за місцевим часом. Вона зазначила:
“Усі дотримуються протоколів VU та чекають на подальші інструкції. Наразі ми просто просимо всіх повністю триматися поза мережею, поки ми не дізнаємося більше.”
Студенти повідомляли про раптове заповнення своїх робочих столів копіями файлу readme зловмисників та спливаючими вікнами. Деякі професори скасували заняття, хоча керівництво університету заявило, що заняття проходять за розкладом.
За словами представників університету, “Не намагайтеся самостійно досліджувати, усувати несправності або вирішувати проблему. НЕГАЙНО ВИМКНІТЬ СВІЙ ПРИСТРІЙ, щоб запобігти потенційним подальшим ризикам для безпеки.” Одна особа повідомила про перезапис файлів у закодований формат '.byod', а інша втратила доступ до досліджень на університетських системах і була змушена використовувати особисті резервні копії.
Зловмисник BYOD опублікував повідомлення про викуп на платформі Ransomware.live, заявивши, що має понад 1 мільйон номерів соціального страхування, повні імена, адреси електронної пошти, номери телефонів, а також записи студентів і співробітників університету. Політика BYOD, яка означає "Принеси свій власний пристрій", дозволяє доступ до корпоративних мереж на особистих пристроях, що робить університети і лікарні популярними цілями програм-вимагачів через велику кількість даних і високу вартість порушення діяльності.
У той же час, нагадаємо, що японська компанія SEGA також зазнала витоку даних, внаслідок якого було викрадено понад 2,1 мільйона адрес електронної пошти. Витік стався після злому сервісу розсилок ARARA Message. Було викрадено 2 196 044 адреси, які отримували розсилки SEGA і SEGA FAVE, а у 92 273 записах містилася інформація, пов'язана з доставкою листів.
- Розсилки відправлялися з 2 липня по 28 жовтня 2025 року;
- Тематика розсилок включала Tokyo Game Show 2026, аркадні ігри CHUNITHM, ONGEKI та maimai.
Цей інцидент підкреслює зростаючу загрозу кібербезпеці в освітніх установах, оскільки вони часто стають мішенями для атак через велику кількість чутливих даних, які вони обробляють. Викрадення даних може мати серйозні наслідки для студентів і викладачів, включаючи порушення конфіденційності і фінансові втрати. Водночас подібні інциденти можуть спричинити масштабні зміни в політиках безпеки в університетах, адже необхідно знайти ефективні способи захисту даних та запобігання подібним атакам у майбутньому.
Цей інцидент не є поодиноким випадком, адже нещодавні атаки на хмарні сервіси також свідчать про зростаючу загрозу з боку кіберзлочинців. Важливо розуміти, як захистити свої дані та адаптуватися до нових викликів у сфері безпеки в умовах сучасного цифрового середовища.

Читайте також